
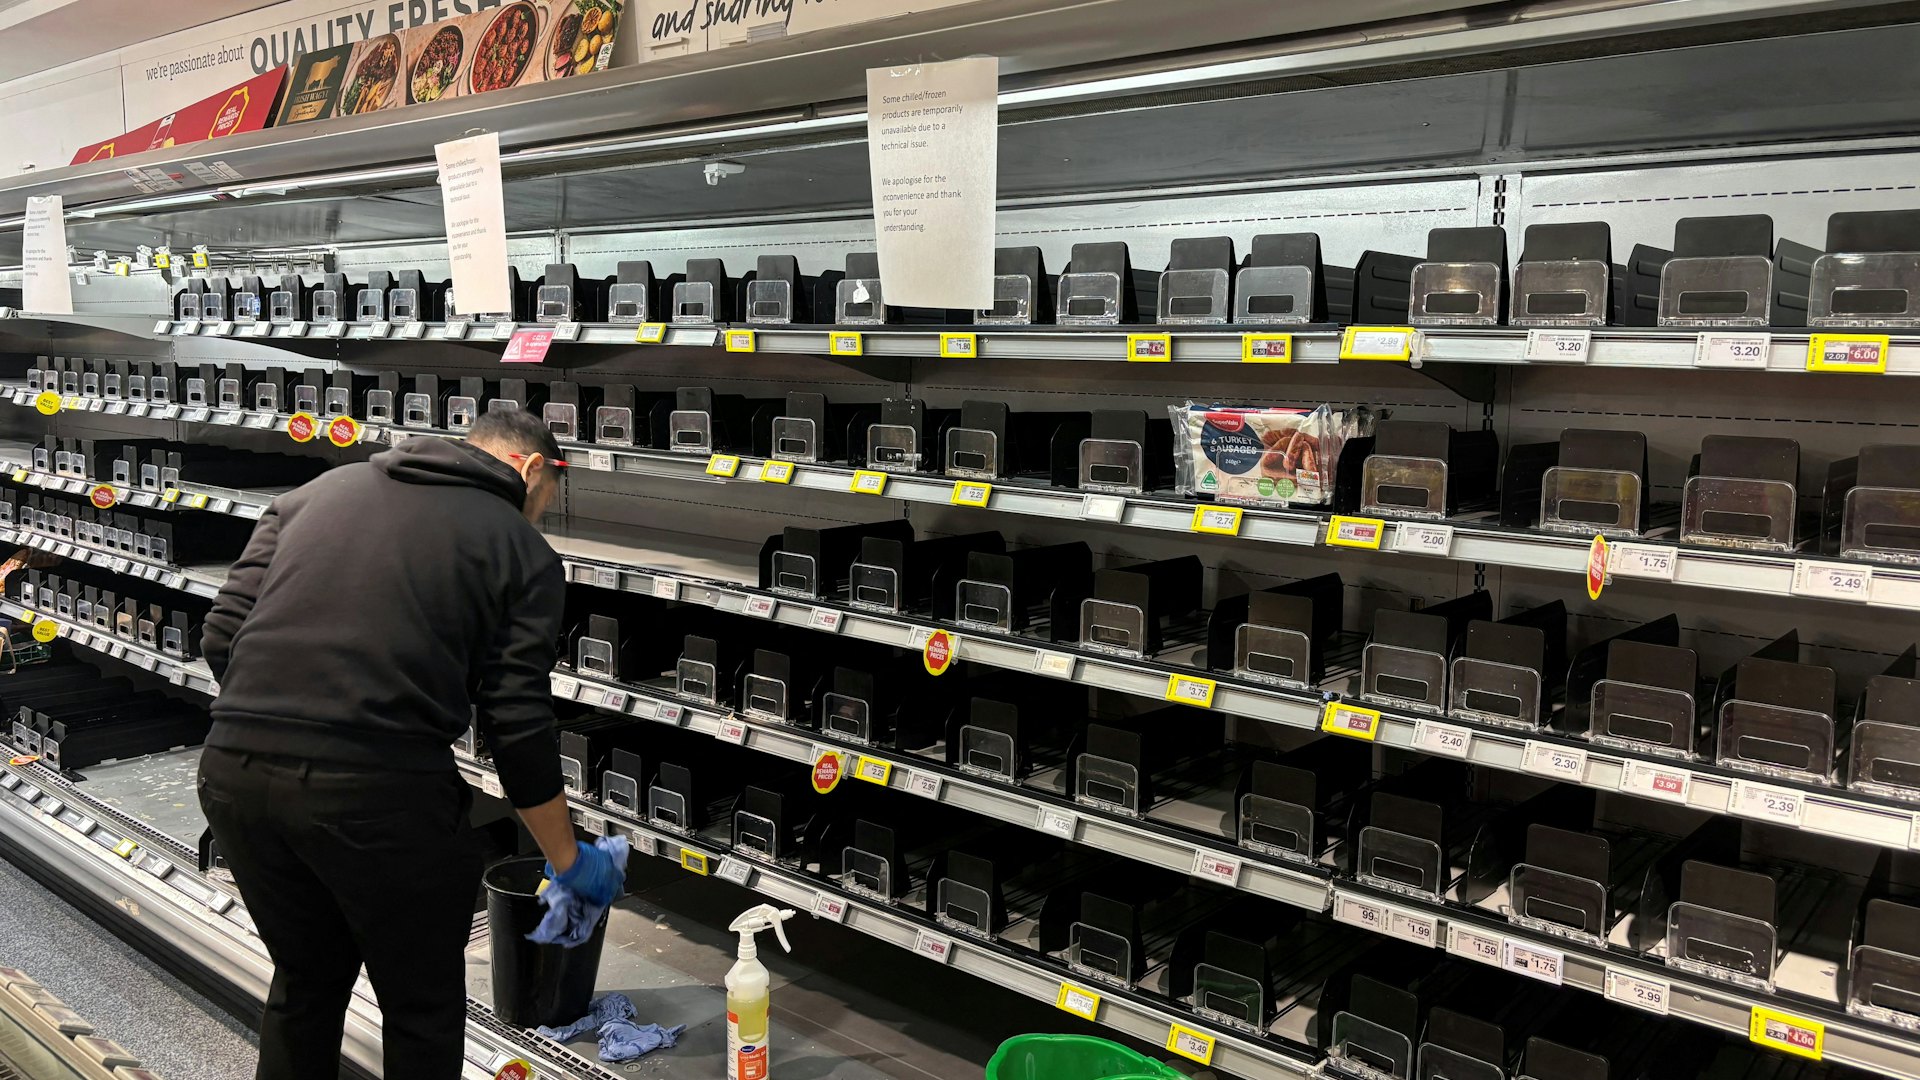
歐洲超市冷藏設備接連遭網絡攻擊,事件由法國蔓延至多個國家。繼10月中旬法國大批超市冷藏系統遭入侵後,11月2日再爆發新一波攻擊,黑客透過連網控制系統修改雪櫃及冷凍櫃的溫度設定,導致部分食品變質,商戶被迫棄置存貨。德國、羅馬尼亞及英國11月3日亦確認受到波及,令涉及國家增至至少11個。歐盟已與各國網絡安全機構協調應對,惟攻擊者身份及動機仍未查明。
德國4間超市、羅馬尼亞6間受影響 攻擊蔓延歐洲
根據法新社11月3日報道,新一輪冷藏設備網絡攻擊最初影響比利時、愛沙尼亞、芬蘭、愛爾蘭、意大利、盧森堡、荷蘭、葡萄牙及瑞典等國家。
隨着德國及羅馬尼亞確認受影響,涉及歐盟成員國增至11個,非歐盟成員國英國亦報告相關網絡攻擊企圖。
德國方面,據報有4間超市受到影響,包括連鎖集團Edeka旗下位於賴斯巴赫(Reisbach)的門市。
Edeka向路透社表示,集團部分門市由獨立零售商經營,使用的冷藏設備及系統規格並不一致。
羅馬尼亞則有6間商店受影響。
該國國家網絡安全局(DNSC)局長欽佩安(Dan Cimpean)表示,調查未發現其他基礎設施遭入侵。
意大利約20間商店受影響 政府召開緊急會議
意大利亦受到新一輪攻擊波及。
據法新社報道,當地約有20間商店受影響,政府表示整體衝擊仍然有限,部分遇襲商戶使用較舊的安全系統。
儘管如此,意大利政府仍召集部長、情報部門主管及國家網絡安全局代表舉行會議,商討應對措施。
意大利國家網絡安全局亦向零售業發布技術指引,提醒企業檢查冷藏設備的連網設定及安全漏洞。
在西西里島,經營Coop超市的集團主管Giuseppe Spadaro表示,旗下300間商店中有4間受到影響。
他指出,部分受影響門市需要棄置冷藏食品,造成數千歐元損失,貨架一度出現空置情況。
瑞典Coop 7間分店恢復營業 冷藏設備暫時斷網
瑞典連鎖超市Coop亦是今次事件的受害者之一。
集團表示,共有7間門市受影響,目前已恢復正常營業,但相關冷藏設備已暫時與互聯網斷開連接。
Coop發言人指出,受影響設備使用較舊的4G流動網絡連線。
集團正逐步更換新型數據機,並將部分設備轉用5G網絡,相關升級工作在法國10月遇襲後已開始。
不過,轉用5G並不等於能自動防止黑客入侵。設備是否安全,仍取決於遠端存取權限、密碼管理、軟件更新及網絡隔離等措施。
瑞典另一大型超市集團ICA亦曾報告冷藏設備異常。
有ICA門市表示,冷凍設備遭黑客修改設定,溫度一度被調至攝氏50度,導致大量食品需要報廢。
家樂福比利時15間分店遇襲 法國上月已有大批超市受害
大型跨國零售集團同樣無法完全避開攻擊。
家樂福(Carrefour)表示,旗下約15間比利時門市在11月2日受到網絡攻擊,冷藏設備運作受影響。
比利時的Delhaize、Colruyt及Intermarché等連鎖超市亦報告冷藏系統問題。
盧森堡則有4間Delhaize門市受到波及。
而在約三星期前的10月12日,法國已出現類似大規模網絡攻擊,波及數百間超市,部分商戶因冷藏設備溫度異常而需要棄置食品。
兩輪事件的攻擊方式相似,但目前仍未有足夠證據確認所有攻擊均由同一組織發動。
比利時聯邦檢察機關已就當地事件展開調查。
英國肉類加工商亦遭攻擊 網絡安全中心提高警戒
英國國家網絡安全中心(NCSC)行政總裁霍恩(Richard Horne)表示,當地部分小型肉類加工企業亦曾遭遇針對相關設備的網絡攻擊企圖,但目前造成的影響有限。
霍恩指出,當局正與企業合作識別安全漏洞,務求在漏洞進一步遭利用前完成修補。
他警告,隨着企業使用的舊式技術逐漸難以應付新型網絡威脅,類似事故可能更頻繁地干擾日常營運。
超市冷藏設備遭攻擊,反映網絡安全問題已不再局限於電腦系統或客戶資料,也可能直接影響食品保存及實體供應鏈。
歐盟要求協調應對 攻擊者身份仍未查明
隨着受影響國家增加,歐盟已開始協調各成員國的應對工作。
歐盟委員會發言人芮尼耶(Thomas Regnier)11月3日表示,歐盟機構正與各國主管機關商討共同應對措施。
他指出,近期接連出現的網絡安全事件並非個別孤立事故,各國需要提高整體防禦能力,並加強資訊共享。
歐盟網絡安全局(ENISA)亦強調,跨境網絡攻擊突顯歐洲各國迅速分享情報及協調處理事故的重要性。
目前仍沒有個人或組織承認發動攻擊,調查機關亦未公布可確認幕後黑手身份的證據。




Leave a Reply